Yolori Security · PT. Mahakarya Inti Technology
Pertahanan siber berlapis untuk bisnis Anda
Empat lapisan yang dirancang untuk bekerja bersama: tim keamanan yang memantau, perimeter jaringan yang menyaring, brankas data yang terisolasi, dan enkripsi yang membuat data curian tidak terbaca.
Mengapa berlapis
Satu lapisan pengaman tidak lagi cukup
Ransomware, kebocoran data, dan spionase korporat jarang datang lewat satu pintu. Yolori Security memakai arsitektur Zero Trust berlapis: tiap lapisan bekerja dengan anggapan lapisan sebelumnya bisa ditembus, sehingga satu celah tidak langsung membuka seluruh sistem.
- RansomwareData dan sistem dienkripsi lalu ditukar dengan tebusan. Tanpa cadangan yang aman, operasional bisa terhenti.
- Kebocoran dataData pelanggan dan keuangan dicuri lalu disebarkan, merusak kepercayaan yang dibangun bertahun-tahun.
- Spionase korporatRahasia dagang dan kekayaan intelektual diambil diam-diam tanpa disadari pemiliknya.
Yolori Dome
Pusat Komando & Cyber Army
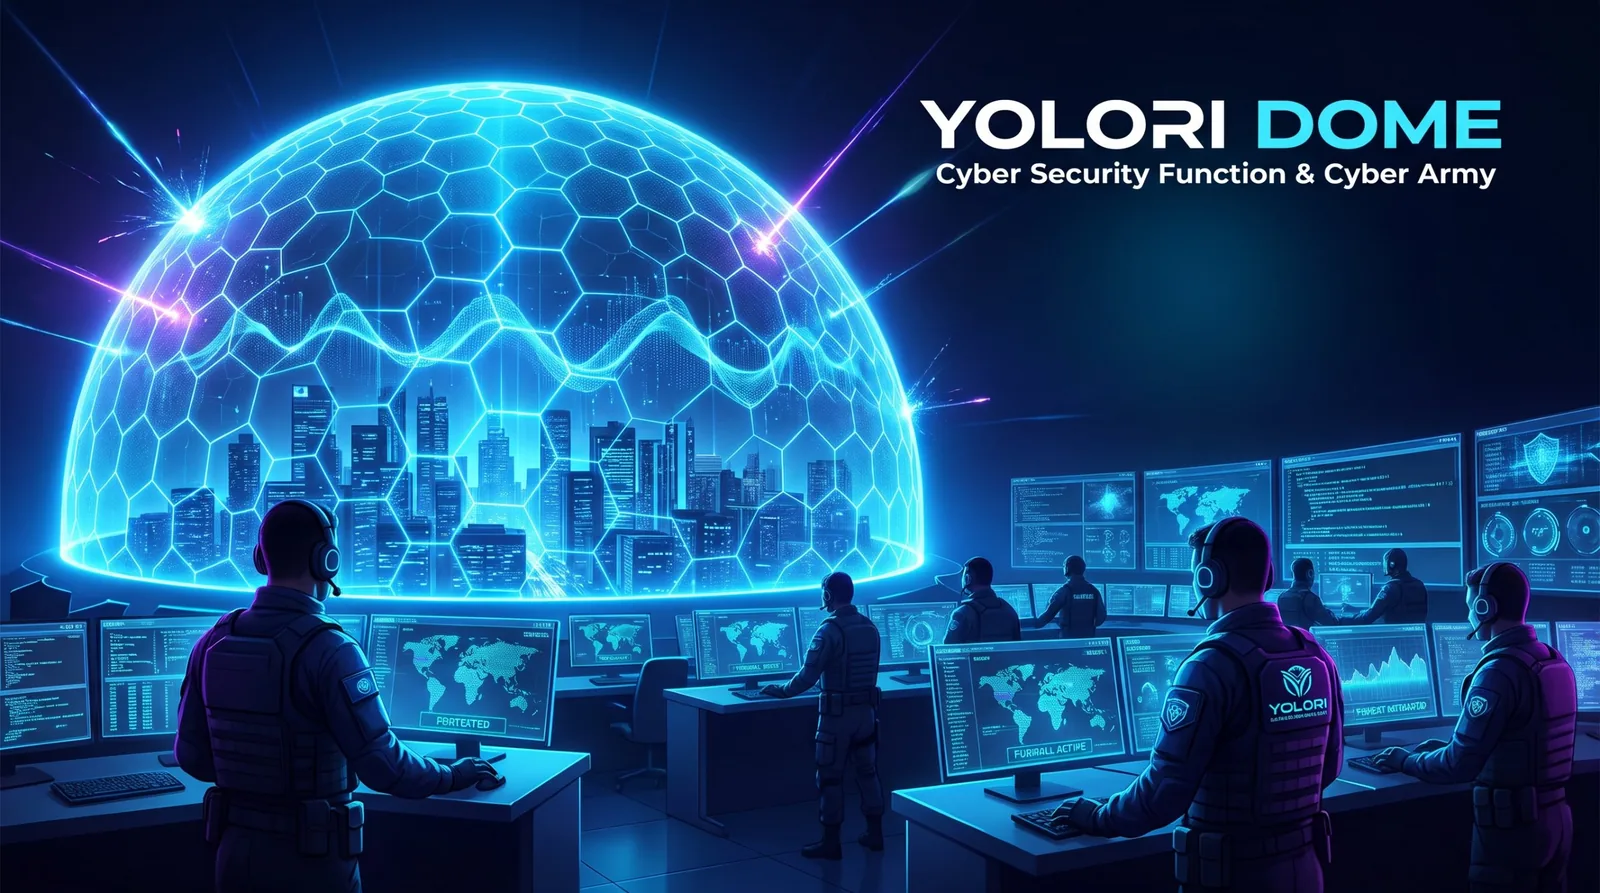
Yolori Dome adalah payung di atas seluruh lapisan lain sekaligus mata dan otak ekosistem keamanan. Perangkat lunak bisa memblokir ancaman yang sudah dikenal. Dome menambahkan analitik dan analis keamanan yang membaca perilaku tidak wajar sebelum berkembang jadi insiden.
Cara kerja
- Analitik berbasis AI memantau aktivitas jaringan, login, dan akses data untuk menemukan pola yang menyimpang dari kebiasaan.
- Analis keamanan dari tim Cyber Army memverifikasi temuan, memburu ancaman yang belum dikenal, dan memperkirakan arah serangan berikutnya.
- Begitu serangan terkonfirmasi, tim menetralkan penyerang dan mengisolasi akun atau perangkat yang disusupi sebelum perimeter tertembus lebih jauh.
Cakupan layanan
- Pemantauan 24/7
- Threat hunting
- Respons insiden
- Analitik perilaku berbasis AI
- Isolasi akun dan perangkat
Yolori Shield
Dinding Perimeter Jaringan
Kalau Dome adalah pasukannya, Shield adalah dinding bentengnya. Semua lalu lintas digital yang masuk dan keluar disaring, sehingga hanya komunikasi tepercaya yang sampai ke jaringan bisnis. Shield juga menjadi lapisan otomatis pertama yang menjaga bisnis tetap daring selama serangan berlangsung.
Cara kerja
- Next-Generation Firewall memeriksa lalu lintas hingga tingkat aplikasi dan menutup jalur yang tidak diizinkan.
- Mitigasi DDoS menyerap lonjakan lalu lintas supaya layanan tetap bisa diakses pelanggan saat diserang.
- Perlindungan endpoint menahan kiriman malware di perangkat kerja dan server.
- Percobaan brute-force dan akses jaringan tanpa izin diredam secara otomatis.
Cakupan layanan
- Next-Generation Firewall
- Mitigasi DDoS
- Perlindungan endpoint
- Pemblokiran malware
- Peredaman brute-force
- Pencegahan akses tanpa izin
Yolori Vault
Brankas Data Terisolasi
Vault adalah lingkungan terisolasi berakses ketat tempat aset digital paling penting disimpan: basis data, kekayaan intelektual, catatan keuangan, dan cadangan kritis. Lapisan ini melindungi aset tersebut dari ransomware dan pencurian data.
Cara kerja
- Setiap permintaan akses dianggap tidak tepercaya sampai terbukti sebaliknya (Zero Trust), termasuk yang datang dari dalam jaringan.
- Akses mewajibkan autentikasi multi-faktor dan verifikasi perilaku pengguna.
- Cadangan disimpan dalam bentuk immutable. Ransomware yang sempat lolos dari Shield tetap tidak bisa mengubah, mengenkripsi, atau menghapusnya.
- Vault mengunci diri secara otomatis begitu mendeteksi percobaan pembobolan.
Cakupan layanan
- Akses Zero Trust
- Autentikasi multi-faktor
- Verifikasi perilaku
- Cadangan immutable
- Perlindungan dari ransomware
- Pencegahan eksfiltrasi data
Yolori Cipher
Kunci Enkripsi
Cipher adalah mesin kriptografi yang menggerakkan seluruh ekosistem. Data yang jatuh ke tangan pihak tanpa kunci tidak bisa dimanfaatkan.
Cara kerja
- Data at rest di dalam Vault, termasuk basis data dan cadangan, disimpan dalam keadaan terenkripsi.
- Data in transit yang melintasi Shield dienkripsi, sehingga penyadapan di jaringan hanya menghasilkan data acak.
- Memakai standar enkripsi mutakhir. Penggunaan algoritma tahan kuantum dapat dibahas sesuai kebutuhan.
- Kalaupun penyerang berhasil melewati Dome, menembus Shield, dan mengambil berkas dari Vault, berkas itu tetap tidak terbaca tanpa kuncinya.
Cakupan layanan
- Enkripsi data at rest
- Enkripsi data in transit
- Standar enkripsi mutakhir
- Opsi algoritma tahan kuantum
Skenario serangan
Cara keempat lapisan menahan serangan
Gambaran serangan terkoordinasi terhadap klien PT. Mahakarya Inti Technology, dan lapisan yang menghadangnya di setiap tahap.
- 1Serangan dimulaiShield
Penyerang membanjiri jaringan dan menyisipkan malware. Yolori Shield menyerap lonjakan lalu lintas dan memblokir malware yang tanda tangannya sudah dikenal.
- 2PenyusupanDome
Penyerang beralih ke phishing yang tidak terlihat untuk melewati perimeter. Tim Yolori Dome mendeteksi pola login yang janggal lewat analitik AI dan langsung mengisolasi akun yang disusupi.
- 3Pengaman data intiVault
Penyerang yang sempat masuk mencoba menjangkau basis data inti. Upaya itu terhenti di kontrol akses Yolori Vault, yang mengunci diri begitu mendeteksi percobaan pembobolan.
- 4Lapisan terakhirCipher
Penyerang mencoba menyadap data yang bergerak di jaringan. Karena data sudah dienkripsi Yolori Cipher, yang didapat hanya data acak tanpa nilai.
Nilai bagi bisnis
Yang didapat bisnis Anda
Pemantauan, perimeter, penyimpanan data, dan enkripsi ditangani satu tim, tanpa perlu menyatukan banyak vendor sendiri.
Serangan ditahan di perimeter sebelum menyentuh sistem inti, sehingga gangguan layanan bisa ditekan.
Kontrol akses, log audit, dan enkripsi membantu bisnis memenuhi ketentuan perlindungan data.
Data pelanggan terlindungi di setiap lapisan, dan reputasi bisnis ikut terjaga.
Praktik internal
Keamanan yang kami jalankan di platform Yolori
Seluruh data dalam transit dilindungi dengan TLS 1.3. Kredensial pengguna disimpan menggunakan hashing kuat.
Database dijalankan di lingkungan terisolasi dengan akses terbatas. Cadangan dienkripsi dan disimpan terpisah.
Seluruh aktivitas sensitif (login, transaksi, perubahan data) dicatat untuk keperluan audit dan investigasi.
Berkas yang diunggah divalidasi berdasarkan magic byte MIME, ukuran maksimal, dan deduplikasi SHA-256.
Akses dikendalikan melalui rantai middleware: Origin check, otentikasi, dan validasi peran.
Patch keamanan diterapkan sesegera mungkin setelah rilis resmi, dan perubahan pada komponen keamanan kritikal melewati tinjauan kode.
Permissions database diterapkan berdasarkan prinsip least-privilege.
Validasi parameter SQL menggunakan parameterized queries, tanpa string concatenation.
Konsultasikan kebutuhan keamanan Anda
Ceritakan sistem dan risiko yang ingin dilindungi. Tim kami menyusun cakupan layanan dan penawaran yang sesuai.
Cek seberapa mudah situs Anda ditemukan mesin pencari dan mesin jawaban AI lewat audit SEO & GEO di Yolori Discover.
Melaporkan kerentanan
Menemukan kerentanan pada platform Yolori? Kirim laporan ke security@yolori.com dengan detail berikut.
- Deskripsi kerentanan dan dampak potensial
- Langkah reproduksi yang jelas
- Lingkup yang terdampak (URL, endpoint, atau komponen)
Laporan ditanggapi dalam 3 hari kerja.